将客户端到 ESA 边缘节点的 HTTP 请求强制重定向为 HTTPS。
沸点数:0
作者:madama
生成时间:2026-09-28 11:02:41
来源:https://yun.ciilii.com/
参考资料
- _acme-challenge.madama.cnDNS 直接解析madama.cn.118555529491327488.dcv.aliyun-esa.com,申请失败
- 推荐 ESA 边缘防护 + Nginx 兜底 的组合。
- 导致 net::err_blocked_by_response 的直接原因
- “边缘清洗 + 源站隐身 + Nginx 兜底” 三层纵深
- Zstd 相比 Gzip 和 Brotli,在性能上的突出表现确实是“速度与压缩率的平衡”
- CacheKey 是 CDN 节点用来判断「两个请求是否命中同一份缓存」的标识
- “边缘缓存层 + 智能缓存层”是阿里云 ESA 多级缓存的一种双层架构
- 强制校验源站服务器返回的 SSL/TLS 证书是否合法有效
将客户端到 ESA 边缘节点的 HTTP 请求强制重定向为 HTTPS。
在阿里云 ESA 控制台开启“强制 HTTPS”功能即可实现该需求。开启后,ESA 边缘节点收到 HTTP 请求时,会自动返回 301 重定向,将客户端引导至对应的 HTTPS 地址。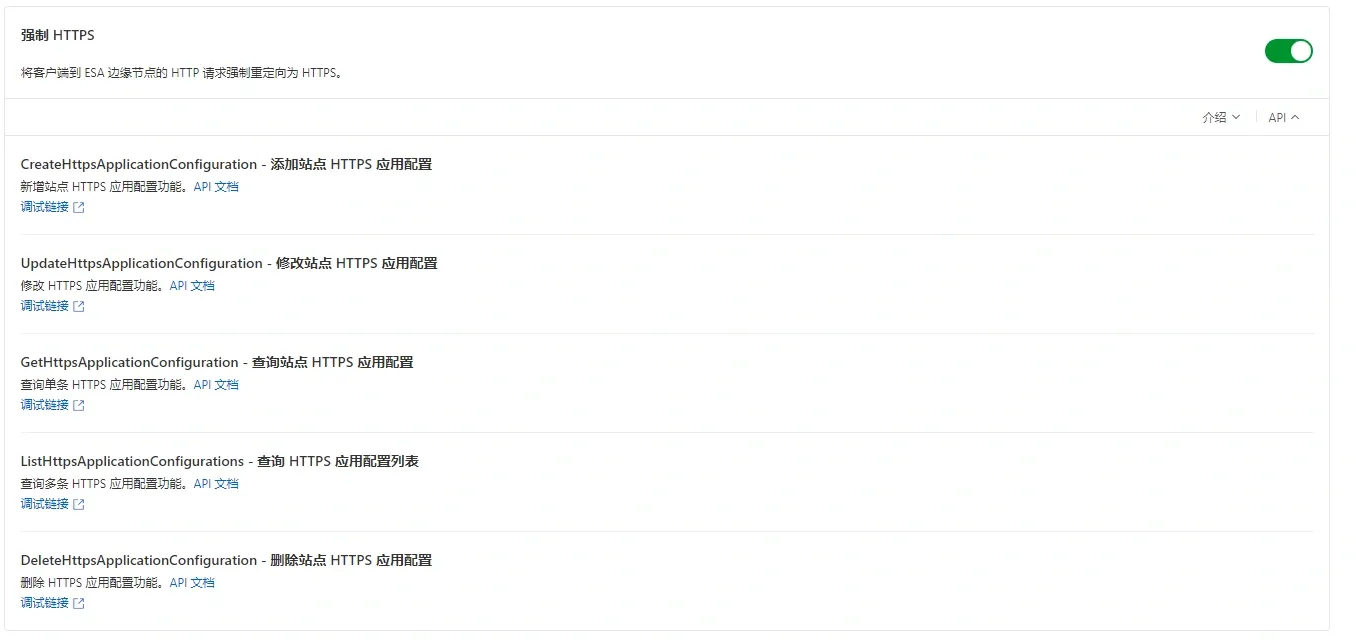
操作路径
进入目标站点:ESA 控制台 → 站点管理 → 点击目标站点(如
madama.cn)。找到配置入口:左侧导航栏选择 边缘证书(部分界面显示为“速度和网络 > HTTPS”)。
开启开关:找到 强制 HTTPS 开关并打开。
注意事项
前置条件:该功能依赖 SSL/TLS 证书,开启前请确保站点已成功配置边缘证书,否则 HTTPS 无法建立连接。
混合内容警告:开启后,如果网页内仍引用 HTTP 图片、脚本等资源,浏览器可能显示“Mixed Content”警告。
回源冲突排查:如果开启后浏览器出现
ERR_TOO_MANY_REDIRECTS(重定向次数过多),通常是因为源站服务器也开启了 HTTP 跳 HTTPS,导致 ESA 回源走 HTTP 时被源站再次重定向,形成死循环。解决方案是在 ESA 的规则 > 回源规则中将回源协议改为 HTTPS,或者关闭源站的强制跳转。
作者:王壹杰
时间:2026-09-28 11:02:41
来源:https://yun.ciilii.com/
时间:2026-09-28 11:02:41
来源:https://yun.ciilii.com/
