加密套件是用于在 SSL/TLS 握手期间协商安全设置的算法的组合。
沸点数:0
作者:madama
生成时间:2026-09-28 11:05:05
来源:https://yun.ciilii.com/
参考资料
- 强制校验源站服务器返回的 SSL/TLS 证书是否合法有效
- 开启 HSTS 后,可以减少第一次访问被劫持的风险,ESA 将响应 HSTS 头部:Strict-Transport-Security。
- “边缘缓存层 + 智能缓存层”是阿里云 ESA 多级缓存的一种双层架构
- 阿里云 ESA(边缘安全加速)的“托管 DCV”功能。
- 针对“流氓”爬虫,核心策略是 “拒绝礼貌,直接开火”。robots.txt 对它们形同虚设,必须在 Nginx 或 ESA 层面主动拦截。
- HTTP/2 和 HTTP/3 是给访客用的,HTTP/2 回源是给源站用的
- 阿里云 ESA 的 SNI 白名单功能的核心机制
- 推荐 ESA 边缘防护 + Nginx 兜底 的组合。
加密套件是用于在 SSL/TLS 握手期间协商安全设置的算法的组合。
是的,你的理解准确。加密套件(Cipher Suite)就是 SSL/TLS 握手期间,客户端和服务器用来协商“怎么加密这次通信”的一整套算法组合。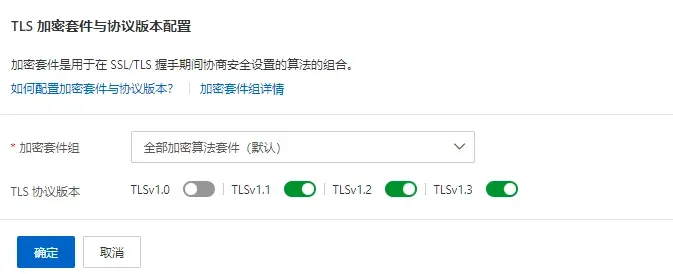
一个加密套件包含什么
在 TLS 1.2 及更早版本中,一个加密套件通常由以下几部分组成(以 TLS_ECDHE_RSA_WITH_AES_128_GCM_SHA256 为例):
| 组成部分 | 示例 | 作用 |
|---|---|---|
| 密钥交换算法 | ECDHE | 握手时如何安全地协商出会话密钥 |
| 身份认证算法 | RSA | 服务器用什么证书/算法证明自己身份 |
| 对称加密算法 | AES_128_GCM | 握手完成后,实际传输数据用什么加密 |
| 消息认证算法(MAC/PRF) | SHA256 | 校验数据完整性、生成密钥材料 |
握手时怎么用
客户端发出 ClientHello,带上自己支持的一串加密套件列表。
服务器从列表里挑一个自己也支持的,在 ServerHello 中告知客户端。
双方按这个套件完成密钥交换、身份验证,之后用协商好的对称算法加密应用数据。
所以加密套件本质上是一份“算法套餐”,双方必须在握手阶段就选好同一份,后续通信才能进行。
TLS 1.3 的变化
TLS 1.3 简化了这套结构,加密套件不再包含密钥交换和认证算法,只保留对称加密和哈希部分,例如:
TLS_AES_128_GCM_SHA256TLS_AES_256_GCM_SHA384TLS_CHACHA20_POLY1305_SHA256
密钥交换(如 ECDHE)和认证(如 RSA/ECDSA)改为在握手的扩展字段中单独协商。
在 ESA 里的实际意义
在阿里云 ESA 的 边缘证书 / HTTPS 配置 里,通常可以:
选择加密套件等级(如“默认”“强”“全部”),控制允许哪些套件;
禁用弱套件(如 RC4、3DES、CBC 模式的老套件),提升安全性;
配合 TLS 版本控制(如只允许 TLS 1.2/1.3),避免降级攻击。
如果你在 ESA 控制台看到“加密套件”选项,一般不需要手动逐个勾选,选“强”或“默认”即可满足绝大多数合规要求。需要我帮你看具体某个套件是否安全吗?
作者:王壹杰
时间:2026-09-28 11:05:05
来源:https://yun.ciilii.com/
时间:2026-09-28 11:05:05
来源:https://yun.ciilii.com/
