OCSP Stapling 功能可实现由 ESA 预先缓存在线证书验证结果并下发给客户端,无需浏览器直接向 CA 站点查询证书状态,从而减少用户验证时间。
沸点数:2
作者:madama
生成时间:2026-09-28 11:06:18
来源:https://yun.ciilii.com/
参考资料
- “边缘缓存层 + 智能缓存层”是阿里云 ESA 多级缓存的一种双层架构
- "GET" "POST" "PUT" "DELETE" "PURGE" "HEAD" "OPTIONS" "PATCH"})
- 导致 net::err_blocked_by_response 的直接原因
- Zstd 相比 Gzip 和 Brotli,在性能上的突出表现确实是“速度与压缩率的平衡”
- 阿里云 ESA 的 SNI 白名单功能的核心机制
- “回源协议和端口”决定了 ESA 边缘节点向你的源站服务器发起请求时,用 HTTP 还是 HTTPS,以及连到哪个端口。
- “回源协议和端口”决定了 ESA 边缘节点向你的源站服务器发起请求时,用 HTTP 还是 HTTPS,以及连到哪个端口。
- _acme-challenge.madama.cnDNS 直接解析madama.cn.118555529491327488.dcv.aliyun-esa.com,申请失败
OCSP Stapling 功能可实现由 ESA 预先缓存在线证书验证结果并下发给客户端,无需浏览器直接向 CA 站点查询证书状态,从而减少用户验证时间。
你的理解完全正确。OCSP Stapling(OCSP 装订)就是把这步“证书状态查询”的工作从浏览器转移到了ESA 边缘节点上。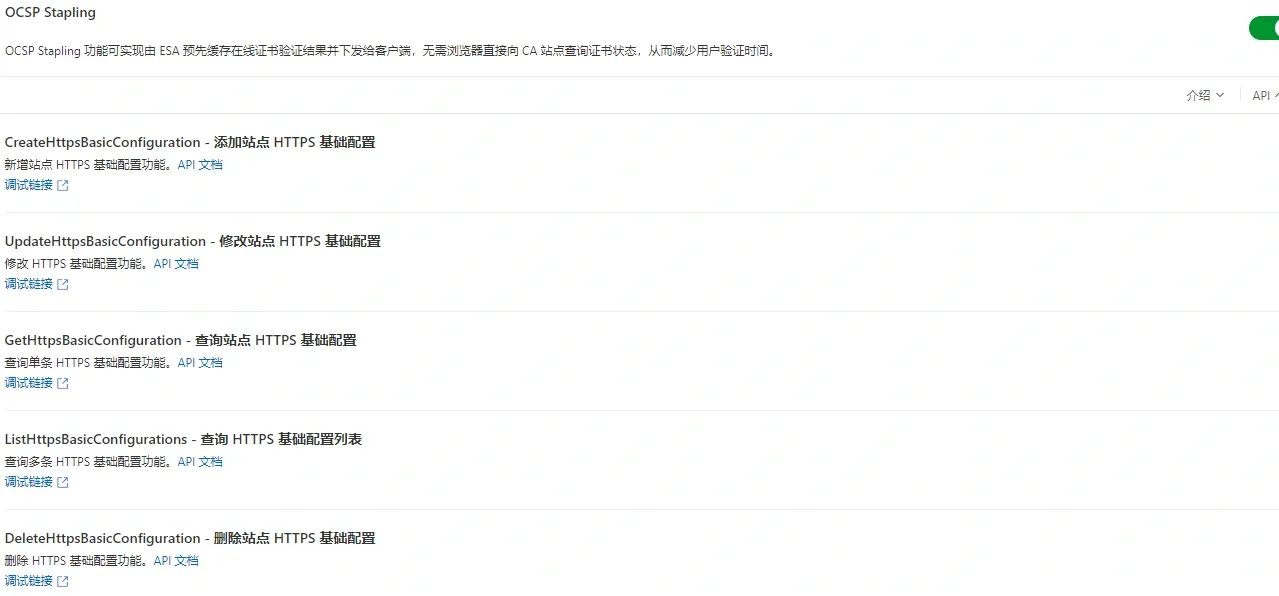
传统 OCSP 的问题
浏览器拿到服务器证书后,需要确认这张证书有没有被吊销。传统做法是:
浏览器自己向 CA 的 OCSP 服务器发请求;
CA 返回“good / revoked / unknown”;
浏览器再决定是否继续连接。
这带来几个问题:
额外延迟:用户要多等一次跨网请求;
隐私泄露:CA 能知道谁在访问哪个站点;
可用性风险:CA 的 OCSP 服务器若响应慢或宕机,可能拖慢甚至阻断连接。
OCSP Stapling 怎么解决
开启后,流程变成:
ESA 边缘节点定期向 CA 查询自己证书的 OCSP 状态;
把 CA 返回的、带签名的 OCSP 响应缓存下来;
在 TLS 握手时,把这个响应**“装订”在证书里**一起发给浏览器;
浏览器直接验证这个响应(签名由 CA 签发,可信),无需再自己去找 CA。
带来的好处
| 好处 | 说明 |
|---|---|
| 降低延迟 | 省去浏览器到 CA 的一次往返,握手更快 |
| 保护隐私 | CA 不再直接看到每个访客的 IP 和访问行为 |
| 提升可用性 | CA 的 OCSP 服务器抖动时,ESA 可用缓存响应兜底 |
| 减轻 CA 压力 | 查询由边缘节点批量完成,而非每个用户各查一次 |
在 ESA 上的注意事项
需要边缘证书支持:OCSP Stapling 依赖 ESA 节点能正常获取并缓存 OCSP 响应,证书链要完整。
开启方式:通常在 边缘证书 / HTTPS 配置 里有“OCSP Stapling”开关,打开即可。
与强制 HTTPS 配合:两者不冲突,可以同时开启,共同优化安全性和体验。
验证是否生效:可用
openssl s_client -connect 你的域名:443 -status查看是否返回了OCSP Response Status: successful。
简单说,OCSP Stapling 是“让边缘节点替用户跑腿查证书状态”,既快又保护隐私,是 HTTPS 优化的常规推荐项。
作者:王壹杰
时间:2026-09-28 11:06:18
来源:https://yun.ciilii.com/
时间:2026-09-28 11:06:18
来源:https://yun.ciilii.com/
