强制校验源站服务器返回的 SSL/TLS 证书是否合法有效
沸点数:0
作者:madama
生成时间:2026-09-28 11:22:30
来源:https://yun.ciilii.com/
参考资料
- _acme-challenge.madama.cnDNS 直接解析madama.cn.118555529491327488.dcv.aliyun-esa.com,申请失败
- 推荐 ESA 边缘防护 + Nginx 兜底 的组合。
- 错误 net::err_blocked_by_response 通常表示浏览器收到了来自服务器的响应,但拒绝了它
- 在 ESA 配置了“自定义缓存标签名称”(比如改成 ESA-Cache-Tag),源站就必须同步改用这个新标头名。
- OCSP Stapling 功能可实现由 ESA 预先缓存在线证书验证结果并下发给客户端,无需浏览器直接向 CA 站点查询证书状态,从而减少用户验证时间。
- HTTP/2 和 HTTP/3 是给访客用的,HTTP/2 回源是给源站用的
- Zstd 相比 Gzip 和 Brotli,在性能上的突出表现确实是“速度与压缩率的平衡”
- 加密套件是用于在 SSL/TLS 握手期间协商安全设置的算法的组合。
强制校验源站服务器返回的 SSL/TLS 证书是否合法有效
“源站证书校验”是指 ESA 节点在回源时,强制校验源站服务器返回的 SSL/TLS 证书是否合法有效。它是保障 ESA 到源站这一段链路安全的关键措施,与客户端到 ESA 的“边缘证书”是两个独立的方向。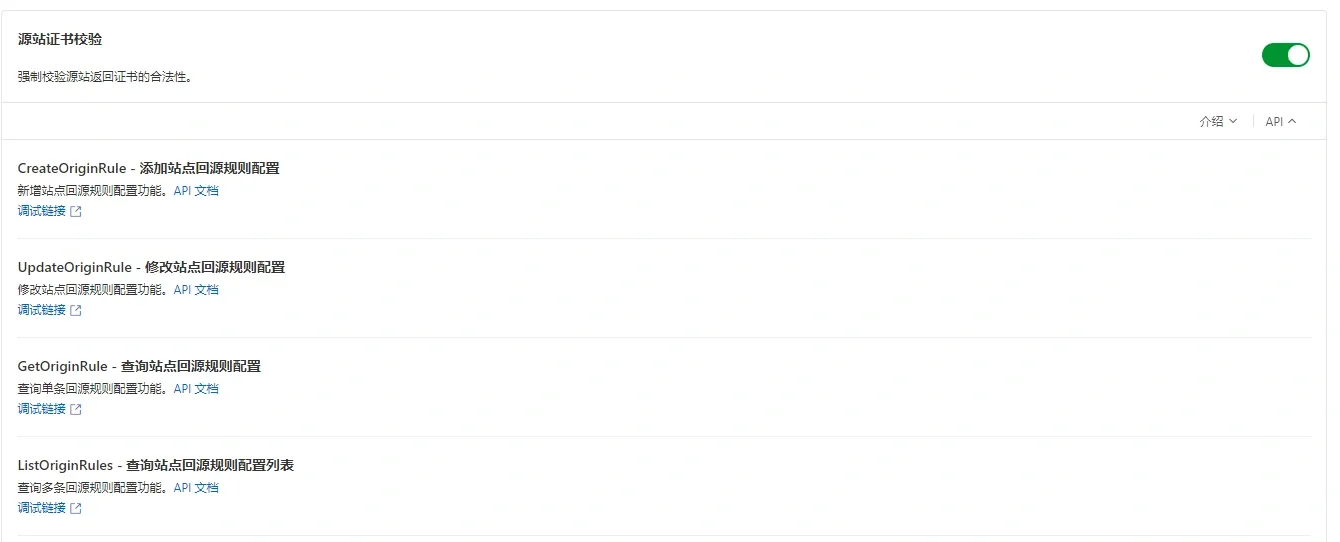
校验的是什么
开启后,ESA 节点会用预置的根证书,去验证源站证书的以下几项内容:
颁发机构是否可信:源站证书是否由 ESA 信任的 CA 签发。
证书是否在有效期内:有没有过期。
域名是否匹配:源站证书的域名(Common Name / SAN)是否与 ESA 回源时请求的 Host 一致。
如果校验失败,ESA 会中断连接并返回 502 错误,防止数据被中间人窃取或篡改。
什么情况下必须配置
你的源站证书必须由 ESA 预置的根证书签发,或者你需要手动上传对应的私有根证书。
大多数使用公共 CA(如 DigiCert、GlobalSign、Let's Encrypt 等)签发的证书,通常能通过校验。但如果你用的是私有 CA、自签名证书,或者源站证书是由 ESA 预置列表之外的机构签发,就必须在 ESA 控制台上传对应的根证书,否则校验会直接失败。
与“回源双向校验(mTLS)”的区别
这两个功能方向正好相反,容易混淆:
| 功能 | 谁验证谁 | 目的 |
|---|---|---|
| 源站证书校验 | ESA 验证源站 | 确认源站身份真实,防止回源被劫持 |
| 回源双向校验 (mTLS) | 源站验证 ESA | 确认ESA身份合法,防止源站被直接攻击 |
两者可以同时开启,构成完整的回源链路双向认证。
配置路径
ESA 控制台 → 目标站点 → 源站证书 → 开启“源站证书校验”。如果需要,在同一页面“上传自定义源站证书”区域,上传你的私有根证书(PEM 格式)。
作者:王壹杰
时间:2026-09-28 11:22:30
来源:https://yun.ciilii.com/
时间:2026-09-28 11:22:30
来源:https://yun.ciilii.com/
